La pompe à chaleur comme porte d’entrée : cyber-risques des installations CVC connectées
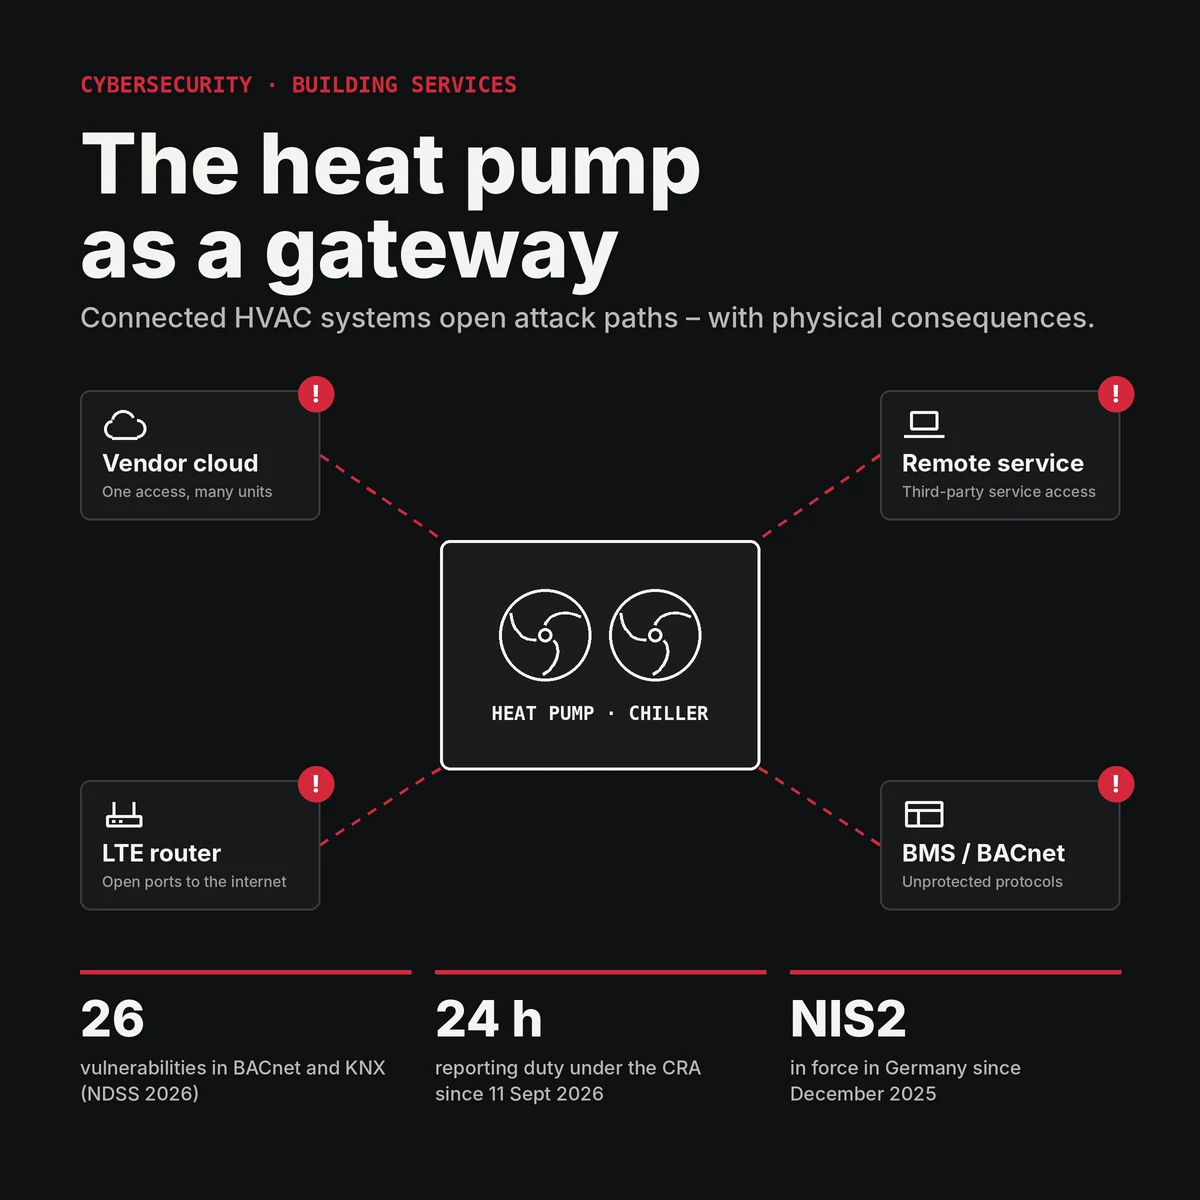
Pompes à chaleur, groupes froids et aéroréfrigérants sont aujourd’hui presque toujours connectés : à la GTB, aux clouds des fabricants et aux portails de télémaintenance. Cela fait gagner du temps et de l’énergie. Mais cela en fait aussi une cible sérieuse – avec des conséquences qui vont bien au-delà de la perte de données.
Trois évolutions se rejoignent : les protocoles de l’automatisation du bâtiment sont anciens et non sécurisés, les accès à distance via les clouds et les prestataires de maintenance progressent rapidement, et depuis septembre 2026 les fabricants de produits connectés sont soumis à des obligations de notification strictes. Une attaque réussie peut arrêter des installations, endommager des équipements et rendre des bâtiments inutilisables.
1. Risques techniques
Des protocoles non sécurisés
BACnet et Modbus, sur lesquels repose aujourd’hui l’essentiel de l’automatisation du bâtiment, ont été conçus sans tenir compte de la cybersécurité. Lors du NDSS Symposium 2026, des chercheurs ont examiné 15 implémentations BACnet et 5 implémentations KNX de grands fabricants et y ont trouvé 26 vulnérabilités. L’ASHRAE a également confirmé une faiblesse au niveau du protocole. La variante sécurisée BACnet/SC (avec TLS) y répond, mais reste encore rare sur le terrain.
Accès en écriture entre appareils
L’architecture pair-à-pair de BACnet permet à des appareils d’écrire dans les objets d’autres appareils. Quiconque accède au réseau peut modifier consignes, autorisations ou modes de fonctionnement.
Interfaces web exposées
De nombreux régulateurs intègrent un serveur web. Des chercheurs en sécurité ont montré que les fonctions de lecture et d’écriture de BACnet peuvent servir à injecter du code malveillant dans ces appareils, où il reste durablement dans la base de données de l’appareil.
Faiblesses courantes au quotidien
- Mots de passe par défaut et comptes de service partagés
- Micrologiciels non mis à jour depuis des années
- Routeurs et passerelles (souvent 4G/LTE) avec redirection de ports directement vers Internet
- GTB, informatique de bureau et Wi-Fi invités sur le même réseau, sans segmentation
2. Chaîne d’approvisionnement et télémaintenance
La chaîne d’approvisionnement est sans doute aujourd’hui la principale porte d’entrée. Les entreprises de maintenance et d’automatisation du bâtiment travaillent avec des niveaux de sécurité très variables. Un exemple connu en Allemagne : en 2021, un bureau d’études en automatisation du bâtiment a été attaqué via une vulnérabilité KNX connue mais non corrigée – le bâtiment lui-même a été pris en otage.
Les portails de télémaintenance des fabricants, les clouds de pompes à chaleur et les boîtiers VPN regroupent l’accès à de nombreuses installations. Si un seul compte est compromis, toutes sont potentiellement touchées.
3. Conséquences d’une attaque
| Scénario | Conséquences |
|---|---|
| Arrêt du froid ou du chauffage | Défaillance d’un centre de données, d’un hôpital ou d’un laboratoire ; des bâtiments peuvent devenir inutilisables ou devoir être évacués |
| Consignes et limites manipulées | Dommages aux compresseurs, givrage, défauts haute pression |
| Rançongiciel | Les bâtiments restent fermés jusqu’à la restauration des systèmes – un district scolaire américain a dû fermer des écoles pour cette raison |
| Manipulation du micrologiciel | Micrologiciel ou configuration corrompus via les services de fichiers BACnet |
| Mouvement latéral | La GTB devient une passerelle vers le réseau de l’entreprise |
| Installations au R290 | Si la logique de sécurité (ventilation, détection de gaz) est contournée, un risque de sécurité supplémentaire apparaît |
4. Risques réglementaires – nouveaux et pressants
Cyber Resilience Act (CRA)
Depuis le 11 septembre 2026, les fabricants doivent notifier sous 24 heures les vulnérabilités activement exploitées et les incidents de sécurité graves affectant des produits comportant des éléments numériques. Cela s’applique aussi aux produits déjà sur le marché. Les amendes peuvent atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires annuel mondial. À partir du 11 décembre 2027, le CRA s’applique intégralement, y compris le marquage CE et l’évaluation de la conformité.
NIS2
En Allemagne, la loi de transposition de NIS2 est en vigueur depuis décembre 2025. Environ 29 500 entreprises doivent depuis remplir de nouvelles obligations, et la direction en répond personnellement. Les plus petites entreprises sont concernées indirectement par la chaîne d’approvisionnement, lorsque leurs clients sont des entités NIS2 et exigent contractuellement la cybersécurité. L’Italie a elle aussi déjà transposé NIS2.
Autres réglementations
Depuis août 2025, des exigences de cybersécurité au titre de la directive sur les équipements radioélectriques (RED) s’appliquent aux appareils radio. À partir de janvier 2027, le nouveau règlement Machines (UE) 2023/1230 comporte des exigences de protection contre la manipulation. Lorsque des données personnelles sont traitées, comme des données d’occupation ou d’accès, le RGPD s’applique également.
5. Ce que cela signifie pour les fabricants d’accessoires d’installation
Un caisson acoustique en profilés et panneaux n’est pas un produit comportant des éléments numériques. Cela change dès qu’une électronique connectée s’y ajoute – par exemple un régulateur de pré-refroidissement adiabatique avec surveillance à distance, des capteurs de température, de bruit ou d’humidité reliés au cloud ou à BACnet, ou une commande de ventilateurs et de volets via une application. Quiconque met un tel produit sur le marché sous son propre nom est fabricant au sens du CRA. L’utilisation de régulateurs et de passerelles de tiers n’y change rien.
- Utiliser des régulateurs éprouvés et conformes au CRA plutôt qu’un micrologiciel maison
- Privilégier les interfaces locales vers la GTB du client, idéalement BACnet/SC ; ne proposer un cloud propre que si l’on peut le maintenir pendant des années
- Définir une période de support et un processus de signalement des vulnérabilités pour chaque produit connecté
- Fixer une limite claire : la sécurité du réseau et les accès à distance relèvent de l’exploitant ou de l’intégrateur GTB
- Tenir prête une courte description de sécurité pour les clients soumis à NIS2
Ce que les exploitants devraient faire dès maintenant
- Segmenter les réseaux : séparer la GTB de l’informatique de bureau et du Wi-Fi invités
- Ne jamais exposer le port BACnet UDP/47808 sur Internet
- Accès à distance uniquement par VPN avec authentification multifacteur
- Remplacer systématiquement les mots de passe par défaut et planifier les mises à jour du micrologiciel
- Utiliser BACnet/SC partout où c’est possible
- Sécuriser les fonctions de sécurité par des verrouillages matériels – en particulier dans les installations au R290
Dans le génie climatique, efficacité énergétique et cybersécurité vont désormais de pair. La question n’est plus de savoir si une installation est connectée, mais à quel point elle est protégée.
Remarque : cette publication ne constitue pas un conseil juridique. L’applicabilité du CRA dans un cas concret doit être vérifiée avec un avocat spécialisé ou un organisme notifié.
Sources : NDSS 2026 – BACnet or “BADnet”? · Browne Jacobson – CRA reporting obligations · Jones Day – 24-hour reporting duties · SECJUR – NIS2UmsuCG · AutomatedBuildings – building automation as attack surface · Chipkin – impact of attacks on BACnet · HSToday – vulnerability in BACnet devices