Die Wärmepumpe als Einfallstor: Cyberrisiken vernetzter HVAC-Anlagen
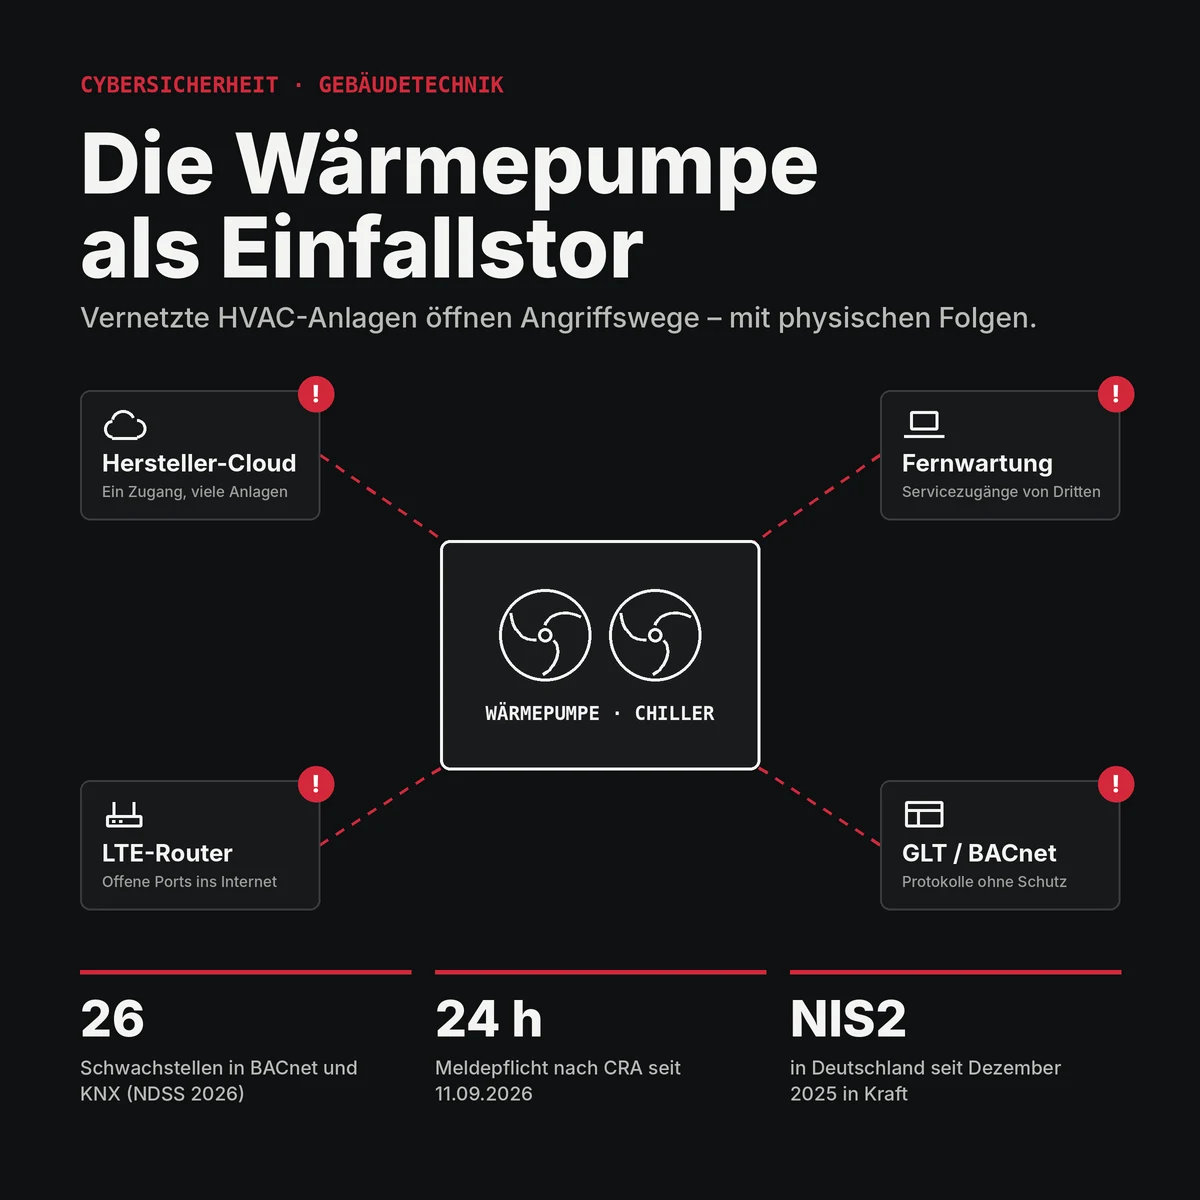
Wärmepumpen, Kaltwassersätze und Rückkühler sind heute fast immer vernetzt: mit der Gebäudeleittechnik, mit Hersteller-Clouds und mit Fernwartungsportalen. Das spart Zeit und Energie. Es macht diese Anlagen aber auch zu einem ernstzunehmenden Angriffsziel – mit Folgen, die über Datenverlust weit hinausgehen.
Drei Entwicklungen treffen dabei zusammen: Die Protokolle der Gebäudeautomation sind alt und ungesichert, Fernzugänge über Clouds und Servicefirmen nehmen stark zu, und seit September 2026 gelten für Hersteller vernetzter Produkte harte Meldepflichten. Ein erfolgreicher Angriff kann Anlagen abschalten, Geräte beschädigen und Gebäude unbenutzbar machen.
1. Technische Risiken
Unsichere Protokolle
BACnet und Modbus, auf denen der größte Teil der Gebäudeautomation läuft, wurden ohne Rücksicht auf Cybersicherheit entwickelt. Auf der NDSS-Konferenz 2026 wurden 15 BACnet- und 5 KNX-Implementierungen führender Hersteller untersucht, dabei fanden sich 26 Schwachstellen. ASHRAE bestätigte zudem eine Schwachstelle auf Protokollebene. Die gesicherte Variante BACnet/SC (mit TLS) ist die Antwort darauf, im Feld aber noch selten.
Schreibzugriff zwischen Geräten
Durch das Peer-to-Peer-Design von BACnet können Geräte Objekte in anderen Geräten beschreiben. Wer einmal im Netz ist, kann Sollwerte, Freigaben oder Betriebsmodi verändern.
Offen erreichbare Web-Oberflächen
Viele Regler haben einen eingebauten Webserver. Sicherheitsforscher haben gezeigt, dass sich über die Lese- und Schreibfunktionen von BACnet Schadcode in solche Geräte einschleusen lässt, der dauerhaft in der Gerätedatenbank gespeichert bleibt.
Typische Schwachstellen im Alltag
- Standardpasswörter und gemeinsam genutzte Servicekonten
- Firmware, die über Jahre nicht aktualisiert wird
- Router und Gateways (oft 4G/LTE) mit Port-Weiterleitung direkt ins Internet
- GLT, Büro-IT und Gast-WLAN im selben Netz, ohne Segmentierung
2. Lieferkette und Fernwartung
Die Lieferkette ist heute wohl das größte Einfallstor. Dienstleister für Wartung und Gebäudeautomation arbeiten mit sehr unterschiedlichem Sicherheitsniveau. Ein bekanntes Beispiel aus Deutschland: 2021 wurde ein Ingenieurbüro für Gebäudeautomation über eine bekannte, aber nicht geschlossene KNX-Lücke angegriffen – das Gebäude selbst wurde zur Geisel.
Fernwartungsportale der Hersteller, Wärmepumpen-Clouds und VPN-Boxen bündeln den Zugang zu vielen Anlagen. Wird ein einziger Zugang kompromittiert, sind potenziell alle betroffen.
3. Folgen eines Angriffs
| Szenario | Auswirkung |
|---|---|
| Abschalten von Kälte oder Wärme | Rechenzentrum, Klinik oder Labor fällt aus; Gebäude können unbenutzbar werden oder müssen geräumt werden |
| Manipulation von Sollwerten und Grenzwerten | Verdichterschäden, Vereisung, Hochdruckstörungen |
| Ransomware | Gebäude bleiben geschlossen, bis die Anlagen wieder laufen – in den USA musste ein Schulbezirk deshalb Schulen schließen |
| Firmware-Manipulation | Firmware oder Konfiguration wird über die Dateidienste von BACnet beschädigt |
| Seitwärtsbewegung | Die GLT dient als Sprungbrett ins Firmennetz |
| Anlagen mit R290 | Wird Sicherheitslogik umgangen (Lüftung, Gaswarnung), entsteht ein zusätzliches Sicherheitsrisiko |
4. Rechtliche Risiken – neu und akut
Cyber Resilience Act (CRA)
Seit dem 11. September 2026 müssen Hersteller aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle bei Produkten mit digitalen Elementen innerhalb von 24 Stunden melden. Das gilt auch für Produkte, die bereits im Markt sind. Bei Verstößen drohen Bußgelder bis zu 15 Mio. € oder 2,5 % des weltweiten Jahresumsatzes. Ab dem 11. Dezember 2027 gilt der CRA vollständig, einschließlich CE-Kennzeichnung und Konformitätsbewertung.
NIS2
Das deutsche NIS2-Umsetzungsgesetz ist seit Dezember 2025 in Kraft. Rund 29.500 Unternehmen müssen seitdem neue Pflichten erfüllen, die Geschäftsleitung haftet persönlich. Kleinere Firmen sind indirekt betroffen: über die Lieferkette, wenn ihre Kunden NIS2-Einrichtungen sind und Cybersicherheit vertraglich einfordern. Auch Italien hat NIS2 bereits umgesetzt.
Weitere Regelwerke
Für Funkgeräte gelten seit August 2025 Cybersicherheitsanforderungen aus der Funkanlagenrichtlinie (RED). Die neue Maschinenverordnung (EU) 2023/1230 enthält ab Januar 2027 Anforderungen an den Schutz vor Manipulation. Fallen personenbezogene Daten an, etwa Belegungs- oder Zutrittsdaten, greift zusätzlich die DSGVO.
5. Was das für Hersteller von Anlagenzubehör bedeutet
Eine Schallhaube aus Profilen und Paneelen ist kein Produkt mit digitalen Elementen. Das ändert sich, sobald Elektronik mit Datenanbindung hinzukommt – etwa eine Steuerung für adiabatische Vorkühlung mit Fernüberwachung, Temperatur-, Schall- oder Feuchtesensoren mit Cloud- oder BACnet-Anbindung oder eine Lüfter- und Klappensteuerung per App. Wer so etwas unter eigenem Namen in Verkehr bringt, ist Hersteller im Sinne des CRA. Zugekaufte Regler und Gateways ändern daran nichts.
- Bewährte, CRA-konforme Regler einsetzen statt eigener Firmware
- Lokale Schnittstellen zur Kunden-GLT bevorzugen, idealerweise BACnet/SC; eine eigene Cloud nur, wenn sie über Jahre gepflegt werden kann
- Für jedes vernetzte Produkt einen Supportzeitraum und einen Prozess für Schwachstellenmeldungen festlegen
- Klar abgrenzen: Netzsicherheit und Fernzugang liegen beim Betreiber bzw. GLT-Integrator
- Für Kunden aus dem NIS2-Umfeld eine kurze Sicherheitsbeschreibung bereithalten
Was Betreiber jetzt tun sollten
- Netze segmentieren: GLT getrennt von Büro-IT und Gast-WLAN
- BACnet-Port UDP/47808 nie offen ins Internet stellen
- Fernzugriff nur über VPN mit Mehrfaktor-Authentifizierung
- Standardpasswörter konsequent ersetzen und Firmware-Updates fest einplanen
- BACnet/SC einsetzen, wo möglich
- Sicherheitsfunktionen zusätzlich hardwareseitig absichern – besonders bei R290-Anlagen
Energieeffizienz und Cybersicherheit gehören in der Gebäudetechnik inzwischen zusammen. Die Frage ist nicht mehr, ob eine Anlage vernetzt ist, sondern wie gut sie geschützt ist.
Hinweis: Dieser Beitrag ist keine Rechtsberatung. Ob der CRA im Einzelfall greift, sollte mit einer Fachanwältin, einem Fachanwalt oder einer Prüfstelle geklärt werden.
Quellen: NDSS 2026 – BACnet or „BADnet“? · Browne Jacobson – CRA-Meldepflichten · Jones Day – 24-Stunden-Meldepflicht · SECJUR – NIS2UmsuCG · AutomatedBuildings – Gebäudeautomation als Angriffsfläche · Chipkin – Folgen von Angriffen auf BACnet · HSToday – Schwachstelle in BACnet-Geräten